STOP CHATCONTROL 2.0. - Cosa dovreste sapere. Il post di Lyudmila Kozlovska
Oggi, 29 settembre, a porte chiuse al Consiglio, la versione più draconiana di #ChatControl 2.0 verrà messa sul tavolo. Non si tratta più solo di un intermediario che legge tutti i vostri messaggi privati e lo storage cloud. Si tratta di una licenza per perquisirli per mesi, senza sospetti contro alcun individuo.
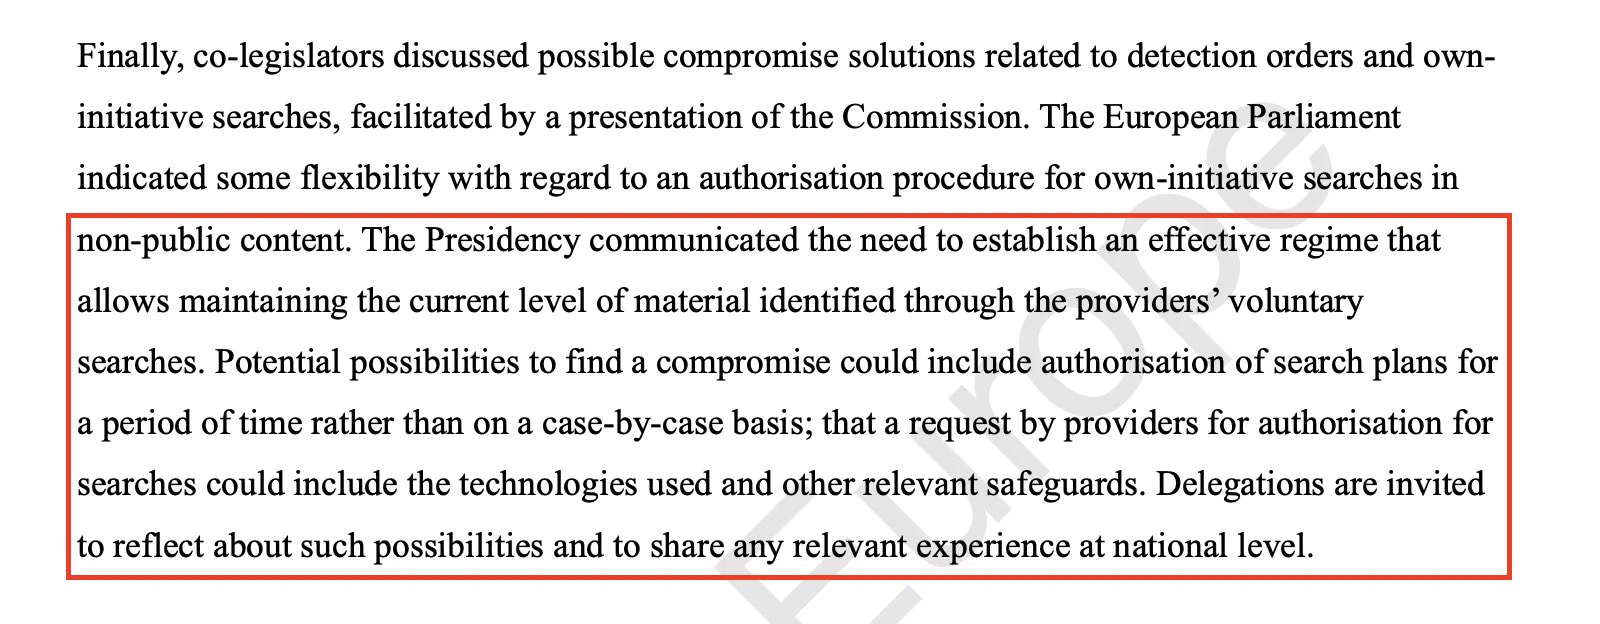
La nota della Presidenza trapelata alle delegazioni (11956/26, 10 settembre) propone "l'autorizzazione di piani di ricerca per un periodo di tempo anziché su base caso per caso" per le chat private e le email.
In termini più semplici: i vostri messaggi, contatti, foto e cloud verranno scansionati sotto una licenza emessa dallo Stato per mesi, senza alcun sospetto contro di voi.
La stessa nota ammette che sotto questo regime "un alto volume di segnalazioni generate non porta a nessun esito operativo". Il Servizio Giuridico del Consiglio ha già avvertito che si tratta di sorveglianza generale e indiscriminata, illegale secondo la legge UE. Il mandato dell'Europarlamento dice l'opposto: autorizzazione giudiziaria, mirata a persone specifiche, nessuna licenza di scansione.
Domani la pressione è sul Parlamento affinché ceda. Ricordate gli ignobili trucchi usati per spingere Chat Control 1.0 e come il Partito Popolare Europeo con Roberta Metsola ha aiutato a promuoverlo.
Quindi allacciate le cinture per ciò che arriverà domani, e chiamate o scrivete al vostro europarlamentare e al vostro governo ora per respingere Chat Control 2.0 nel suo complesso!
Ricordategli cosa questo fa alla privacy di ognuno di noi.
Sotto un piano di ricerca, ogni chat, foto o contatto segnalato dallo scanner viene conservato dal provider e inviato a una nuova agenzia UE, il Centro UE, che lo custodisce e lo passa alla polizia. Qualsiasi autorità statale può poi richiederlo, con una scadenza e una multa per il ritardo, e nessuno deve verificare chi c'è davvero dietro la richiesta, nel caso venga hackerata o strumentalizzata.
È esattamente ciò che è successo a #Revolut, e ciò che continua a succedere attraverso richieste abusive da parte di stati autoritari, come abbiamo ripetuto per 13 anni.
Nel caso Revolut gli hacker hanno ottenuto accesso a una vera casella di posta statale. Le loro richieste provenivano da un account email certificato autentico (PEC) di una Prefettura italiana sul dominio del Ministero dell'Interno, con numeri di protocollo della Polizia Postale, come Ordini di Indagine Europei a nome del procuratore di Milano, per circa cinque mesi.
Circa 680 clienti hanno perso passaporti, selfie, indirizzi di casa, IBAN e storie complete delle transazioni. I file vengono venduti; centinaia di vittime ora temono rapimenti. Non esistono rimedi al momento per proteggere da tali attacchi.
Fermiamolo prima che sia troppo tardi. Per favore, ripostate!
https://x.com/LyudaKozlovska/status/2104527298510635205